Scam w internecie: Czym różni się phishing od spoofingu i smishingu?
W artykule znajdziesz:
Scam to ogólne określenie oszustw internetowych, które mają wyłudzić Twoje pieniądze, dane lub dostęp do kont. W praktyce najczęściej spotkasz go pod trzema nazwami. Phishing to oszustwo, w którym przestępca podszywa się pod bank, kuriera, urząd albo znajomego, żeby wyłudzić dane lub pieniądze. Smishing to phishing wysłany SMS-em. Spoofing jest techniką maskowania: oszust podrabia adres e-mail, numer telefonu albo nazwę nadawcy, żeby wiadomość wyglądała na prawdziwą.
Dwa pierwsze pojęcia mówią, na czym polega przekręt i jakim kanałem przychodzi. Trzecie wyjaśnia, dlaczego tak łatwo mu uwierzyć.
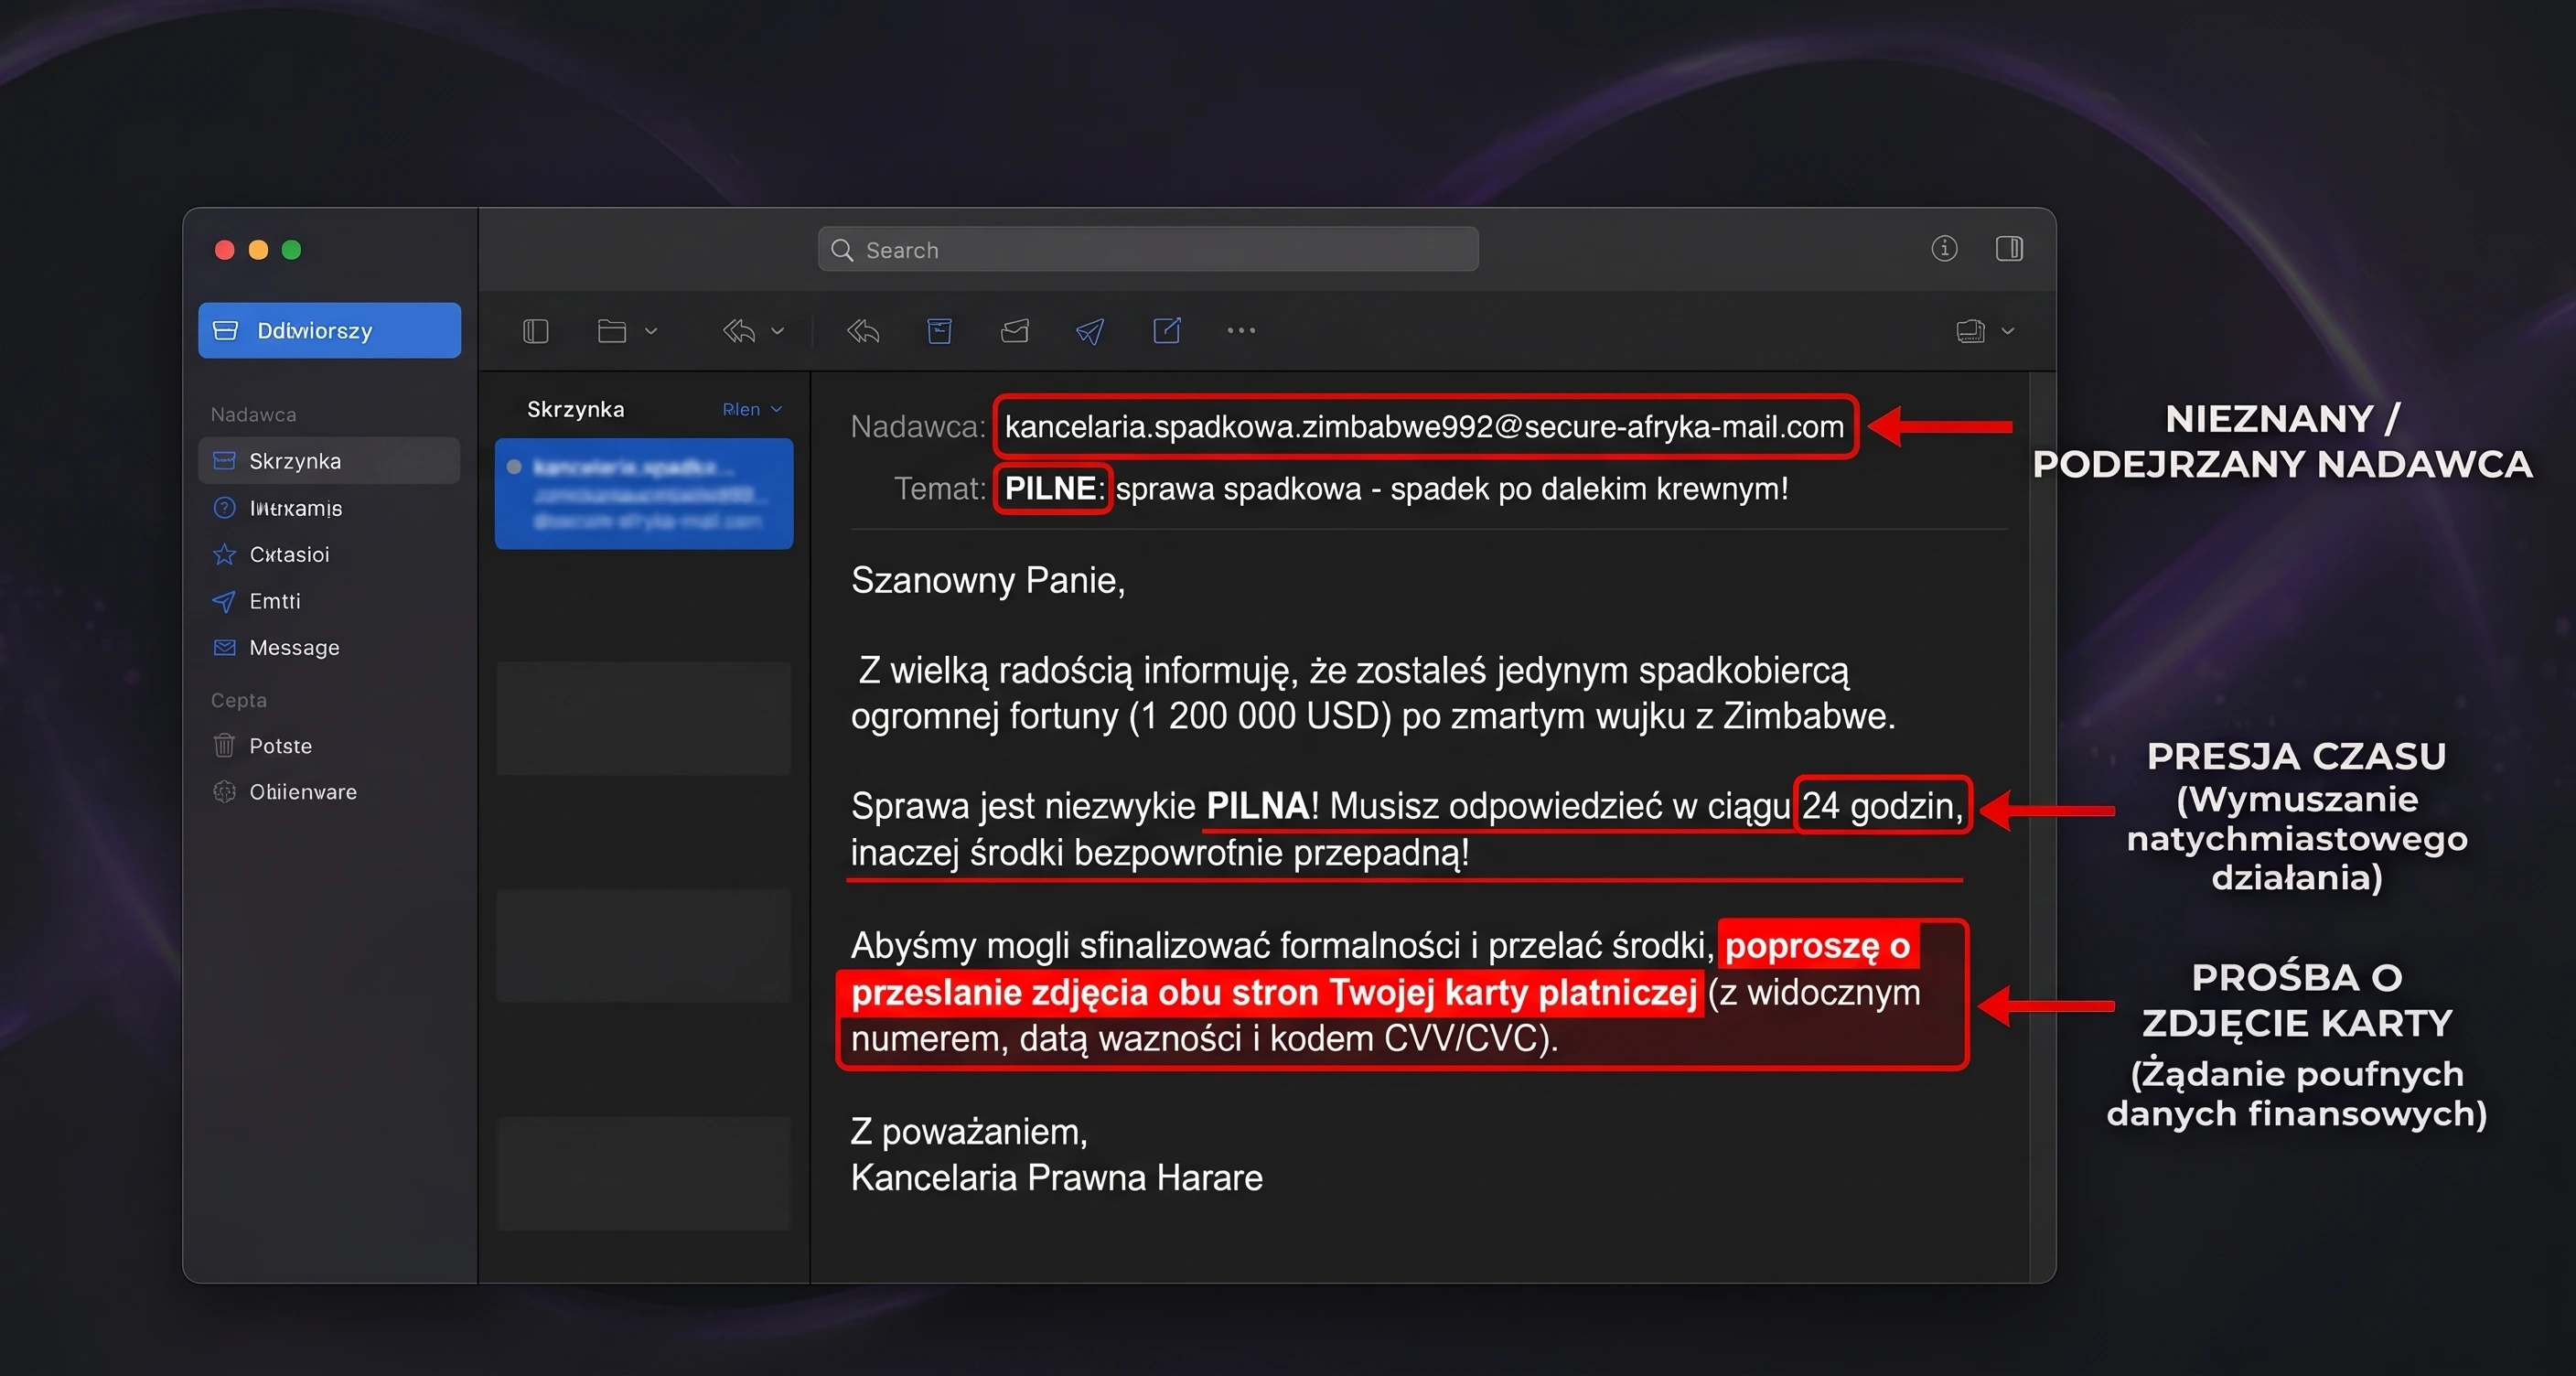
Zacznijmy od klasyka. Do skrzynki wpada mail z tematem „PILNE: sprawa spadkowa”. Kancelaria z Harare z przykrością zawiadamia, że zmarł Twój daleki wujek. Wspaniałomyślnie zostawił Ci 4,7 mln dolarów, a kancelaria do przelewu potrzebuje jednego drobiazgu: zdjęcia Twojej karty płatniczej. Z obu stron, „do weryfikacji tożsamości”.
Przewracasz oczami, kasujesz maila i wracasz do szukania wiadomości z linkiem do śledzenia paczki. Wujek z Zimbabwe ma jednak młodszych „krewnych”, którzy działają znacznie lepiej. SMS od „kuriera” o dopłacie do paczki, mail „od prezesa” z prośbą o pilne opłacenie faktury, telefon, na którego ekranie wyświetla się numer Twojego banku. Mechanizm jest ten sam.
W kolejnych częściach rozkładamy te przekręty na części. Pokazujemy, dlaczego oszustwo „na spadek” ma rodowód starszy niż internet, jak działa prośba o kod BLIK z przejętego konta znajomego i dlaczego nazwa nadawcy SMS-a albo numer infolinii banku na ekranie nie są dowodem, że pisze lub dzwoni prawdziwa firma. Najważniejsze różnice zestawiamy w jednej tabeli. Podpowiadamy też, gdzie zgłosić podejrzaną wiadomość i jak utrudnić wysyłanie maili z adresu Twojej firmy.
Czym jest phishing?
Phishing to jedna z najpopularniejszych metod oszustwa w sieci. Jak opisuje portal gov.pl, opiera się na inżynierii społecznej, czyli nakłanianiu ofiary, żeby zrobiła dokładnie to, czego chce przestępca. Oszust podszywa się pod firmę kurierską, urząd, operatora komórkowego albo znajomego i wysyła wiadomość z linkiem do fałszywej strony lub z zainfekowanym załącznikiem. Na końcu tej drogi czeka formularz, który zbiera login do banku, dane karty albo hasło do poczty.
Nazwa nawiązuje do wędkowania (ang. fishing). Oszust zarzuca przynętę do tysięcy skrzynek naraz i czeka, aż ktoś połknie haczyk. Nie musi złowić wszystkich, wystarczy mu kilka osób.
Mail od wujka to phishing w czystej postaci, znany jeszcze przed erą internetu. Ministerstwo Cyfryzacji nazywa ten schemat oszustwem nigeryjskim albo oszustwem 419. Liczba pochodzi od numeru paragrafu nigeryjskiego kodeksu karnego, który opisuje oszustwo. Sam pomysł wywodzi się z dawnego przekrętu znanego jako „hiszpański więzień”, w którym ofiara miała pomóc uwięzionemu bogaczowi w zamian za część jego majątku.
No dobrze, ale dlaczego wujek poprosił nas akurat o zdjęcie karty? Na obu jej stronach widnieją numer, data ważności i trzycyfrowy kod CVV, czyli komplet danych wystarczający do płatności w wielu sklepach internetowych. Część transakcji bank każe jeszcze potwierdzić w aplikacji, ale nie wszystkie. Na szczęście taki mail większość z nas rozpozna od razu.
Wujek z Zimbabwe łowi siecią. Tę samą historię wysyła do tysięcy skrzynek i nie przejmuje się tym, że od pierwszego zdania widać, że coś tu nie gra. Spear-phishing to już łowienie z harpunem (ang. spear oznacza włócznię). Oszust celuje w jedną konkretną osobę i przygotowuje wiadomość specjalnie pod nią.
Załóżmy, że oszust wchodzi na Twój profil na LinkedInie i pobiera z niego publicznie dostępne informacje: stanowisko, nazwę firmy, nazwisko przełożonego czy ostatnie projekty. Napisany na tej podstawie mail zwraca się do Ciebie po imieniu i nawiązuje do spraw, które faktycznie Cię dotyczą.
Taki atak jest najskuteczniejszy wtedy, gdy naprawdę czekasz na kontakt. Jeśli od tygodnia masz na profilu zieloną ramkę „Open to work”, wiadomość od „rekrutera” z prośbą o wypełnienie formularza nie wzbudzi podejrzeń. Raczej ucieszy. Tyle, że link prowadzi do fałszywej strony logowania albo pliku ze złośliwym oprogramowaniem. Oszust nie musi tu wymyślać fortuny w Harare, wystarczy, że dobrze wyczuje moment.
W firmach działa pokrewna odmiana, BEC (ang. business email compromise). Zamiast rekrutera pisze „prezes” albo „dyrektor finansowy” i prosi o pilny przelew dla nowego kontrahenta.
Co kryje się za pojęciem smishing?
Smishing to połączenie słów SMS i phishing. Polskie prawo ma dla niego własną definicję. Ustawa o zwalczaniu nadużyć w komunikacji elektronicznej opisuje smishing jako wysłanie SMS-a, w którym nadawca podszywa się pod inny podmiot, żeby nakłonić odbiorcę np. do podania danych albo wejścia na stronę.
Oszustowi łatwiej dotrzeć do nas przez SMS niż przez e-mail. Do fałszywych wiadomości mailowych zdążyliśmy się już przyzwyczaić. Filtry antyspamowe, ostrzeżenia banków i firmowe szkolenia nauczyły nas, że w skrzynce pocztowej trzeba zachować ostrożność i dokładnie sprawdzać, kto jest nadawcą.
Z SMS-ami jest inaczej. Wciąż kojarzą się z czymś bardziej prywatnym i bezpośrednim. Co więcej, przyzwyczailiśmy się do szybkiego reagowania na przychodzące powiadomienia, odruchowo sięgamy po telefon, otwieramy wiadomość i często działamy, zanim zdążymy się zastanowić, czy jej treść jest wiarygodna. Na tym samym ekranie mama pyta, czy będziemy w niedzielę na obiedzie, bank przysyła kod do logowania, a kurier informuje o dostawie paczki.
Wszystkie te komunikaty trafiają do jednego kanału, przez co łatwo obdarzyć je podobnym poziomem zaufania. Właśnie tę rutynę wykorzystują oszuści. Dodatkowo wiadomości SMS są krótkie, a na małym ekranie telefonu trudniej dokładnie sprawdzić adres nadawcy i ocenić, dokąd naprawdę prowadzi zawarty w nich link.
Różnicę widać w liczbach. W symulacjach firmy Nimblr, przeprowadzonych wśród pracowników w krajach nordyckich, link w fałszywym SMS-ie otwierało średnio 29,4% osób, a w mailu phishingowym 4,5%. To ponad sześć razy więcej kliknięć w wiadomość, która mieści się w dwóch linijkach.
Typowy scenariusz to dopłata do przesyłki „od InPostu” albo DHL, z linkiem do kopii strony płatności, która przechwytuje dane karty. Kurier, któremu do doręczenia paczki brakuje kilku złotych, to już klasyk polskiej skrzynki SMS. Drugi popularny schemat to wiadomości podszywające się pod urzędy. W czerwcu 2026 roku ZUS ostrzegał przed SMS-em z linkiem, który rzekomo prowadził do portalu eZUS.
Ten sam schemat działa w komunikatorach. Znajomy, który zwykle przysyła Ci na Messengerze najwyżej życzenia świąteczne, nagle pisze, że utknął za granicą i potrzebuje kodu BLIK. Najczęściej oznacza to, że ktoś przejął jego konto.
Dlaczego program antywirusowy nie zawsze wystarczy? Bo przestępcy coraz częściej zamiast łamać zabezpieczenia, po prostu przekonują ofiarę, żeby sama podała hasło, przepisała kod BLIK albo zatwierdziła przelew. Program antywirusowy pomaga, ale nie zatrzyma każdej próby. To niemal oszustwo w białych rękawiczkach, bo po takim ataku nie zostają typowe ślady włamania.
Czym jest spoofing?
Słowo pochodzi od angielskiego spoof, czyli podróbki albo żartu. Spoofing to technika podszywania się: oszust fałszuje identyfikator, który traktujesz jako dowód, kto do Ciebie pisze lub dzwoni. Według Ministerstwa Cyfryzacji można w ten sposób podrobić adres e-mail, numer telefonu, a nawet adres IP. ESET dopisuje do tej listy strony internetowe.
W praktyce najczęściej spotkasz cztery odmiany:
- Spoofing e-mail. W polu „Od” widnieje adres banku albo Twojego kontrahenta, choć wiadomość wysłał ktoś inny.
- Spoofing SMS. Podrobiona nazwa nadawcy albo numer. Jeśli ten numer jest w Twoich kontaktach, SMS lub połączenie wyświetli się pod nazwą zapisaną w telefonie.
- Spoofing połączeń (często łączony z vishingiem, czyli oszustwem przez telefon). Na ekranie wyświetla się numer infolinii banku, a po drugiej stronie mówi „pracownik działu bezpieczeństwa”. Policja ostrzega, że ta metoda coraz częściej kończy się utratą oszczędności całego życia.
- Spoofing domeny i strony. Adres łudząco podobny do prawdziwego, np. allegrosklep.online zamiast allegro.pl, i strona, która wygląda jak oryginał.
Phishing, smishing i spoofing: czym się różnią?
|
Cecha |
Phishing |
Smishing |
Spoofing |
|
Czym jest? |
Oszustwo polegające na podszywaniu się, żeby wyłudzić dane lub pieniądze |
Phishing prowadzony przez SMS* |
Technika podrabiania nadawcy |
|
Kanał |
Najczęściej e-mail, także komunikatory i media społecznościowe |
SMS |
E-mail, SMS, połączenie, strona internetowa |
|
Czego chce oszust? |
Haseł, danych karty, przelewu |
Danych karty, logowania do banku, „dopłaty” |
Twojego zaufania do nadawcy |
|
Typowy przykład |
Mail o spadku, faktura z podmienionym numerem konta |
SMS o dopłacie do paczki |
Numer banku na ekranie, adres prezesa w polu „Od” |
|
Gdzie zgłosić? |
incydent.cert.pl |
SMS przekazany na 8080 |
Zależnie od kanału; przy telefonie z „banku” bank, Policja i CERT Polska** |
* Ten sam schemat w komunikatorach, np. na Messengerze czy WhatsAppie, często też nazywa się smishingiem.
** Przy połączeniach mówi się o vishingu (od ang. voice), czyli phishingu przez telefon.
Te pojęcia się nie wykluczają. Jedna akcja oszustów potrafi połączyć wszystkie trzy: mail o spadku z adresu łudząco podobnego do kancelarii (phishing ze spoofingiem), potem SMS z „kodem weryfikacyjnym” (smishing), a na koniec telefon z numeru banku, który „chroni Twoje środki” (spoofing i vishing).
Jak rozpoznać oszustwo, gdy nadawca wygląda wiarygodnie?
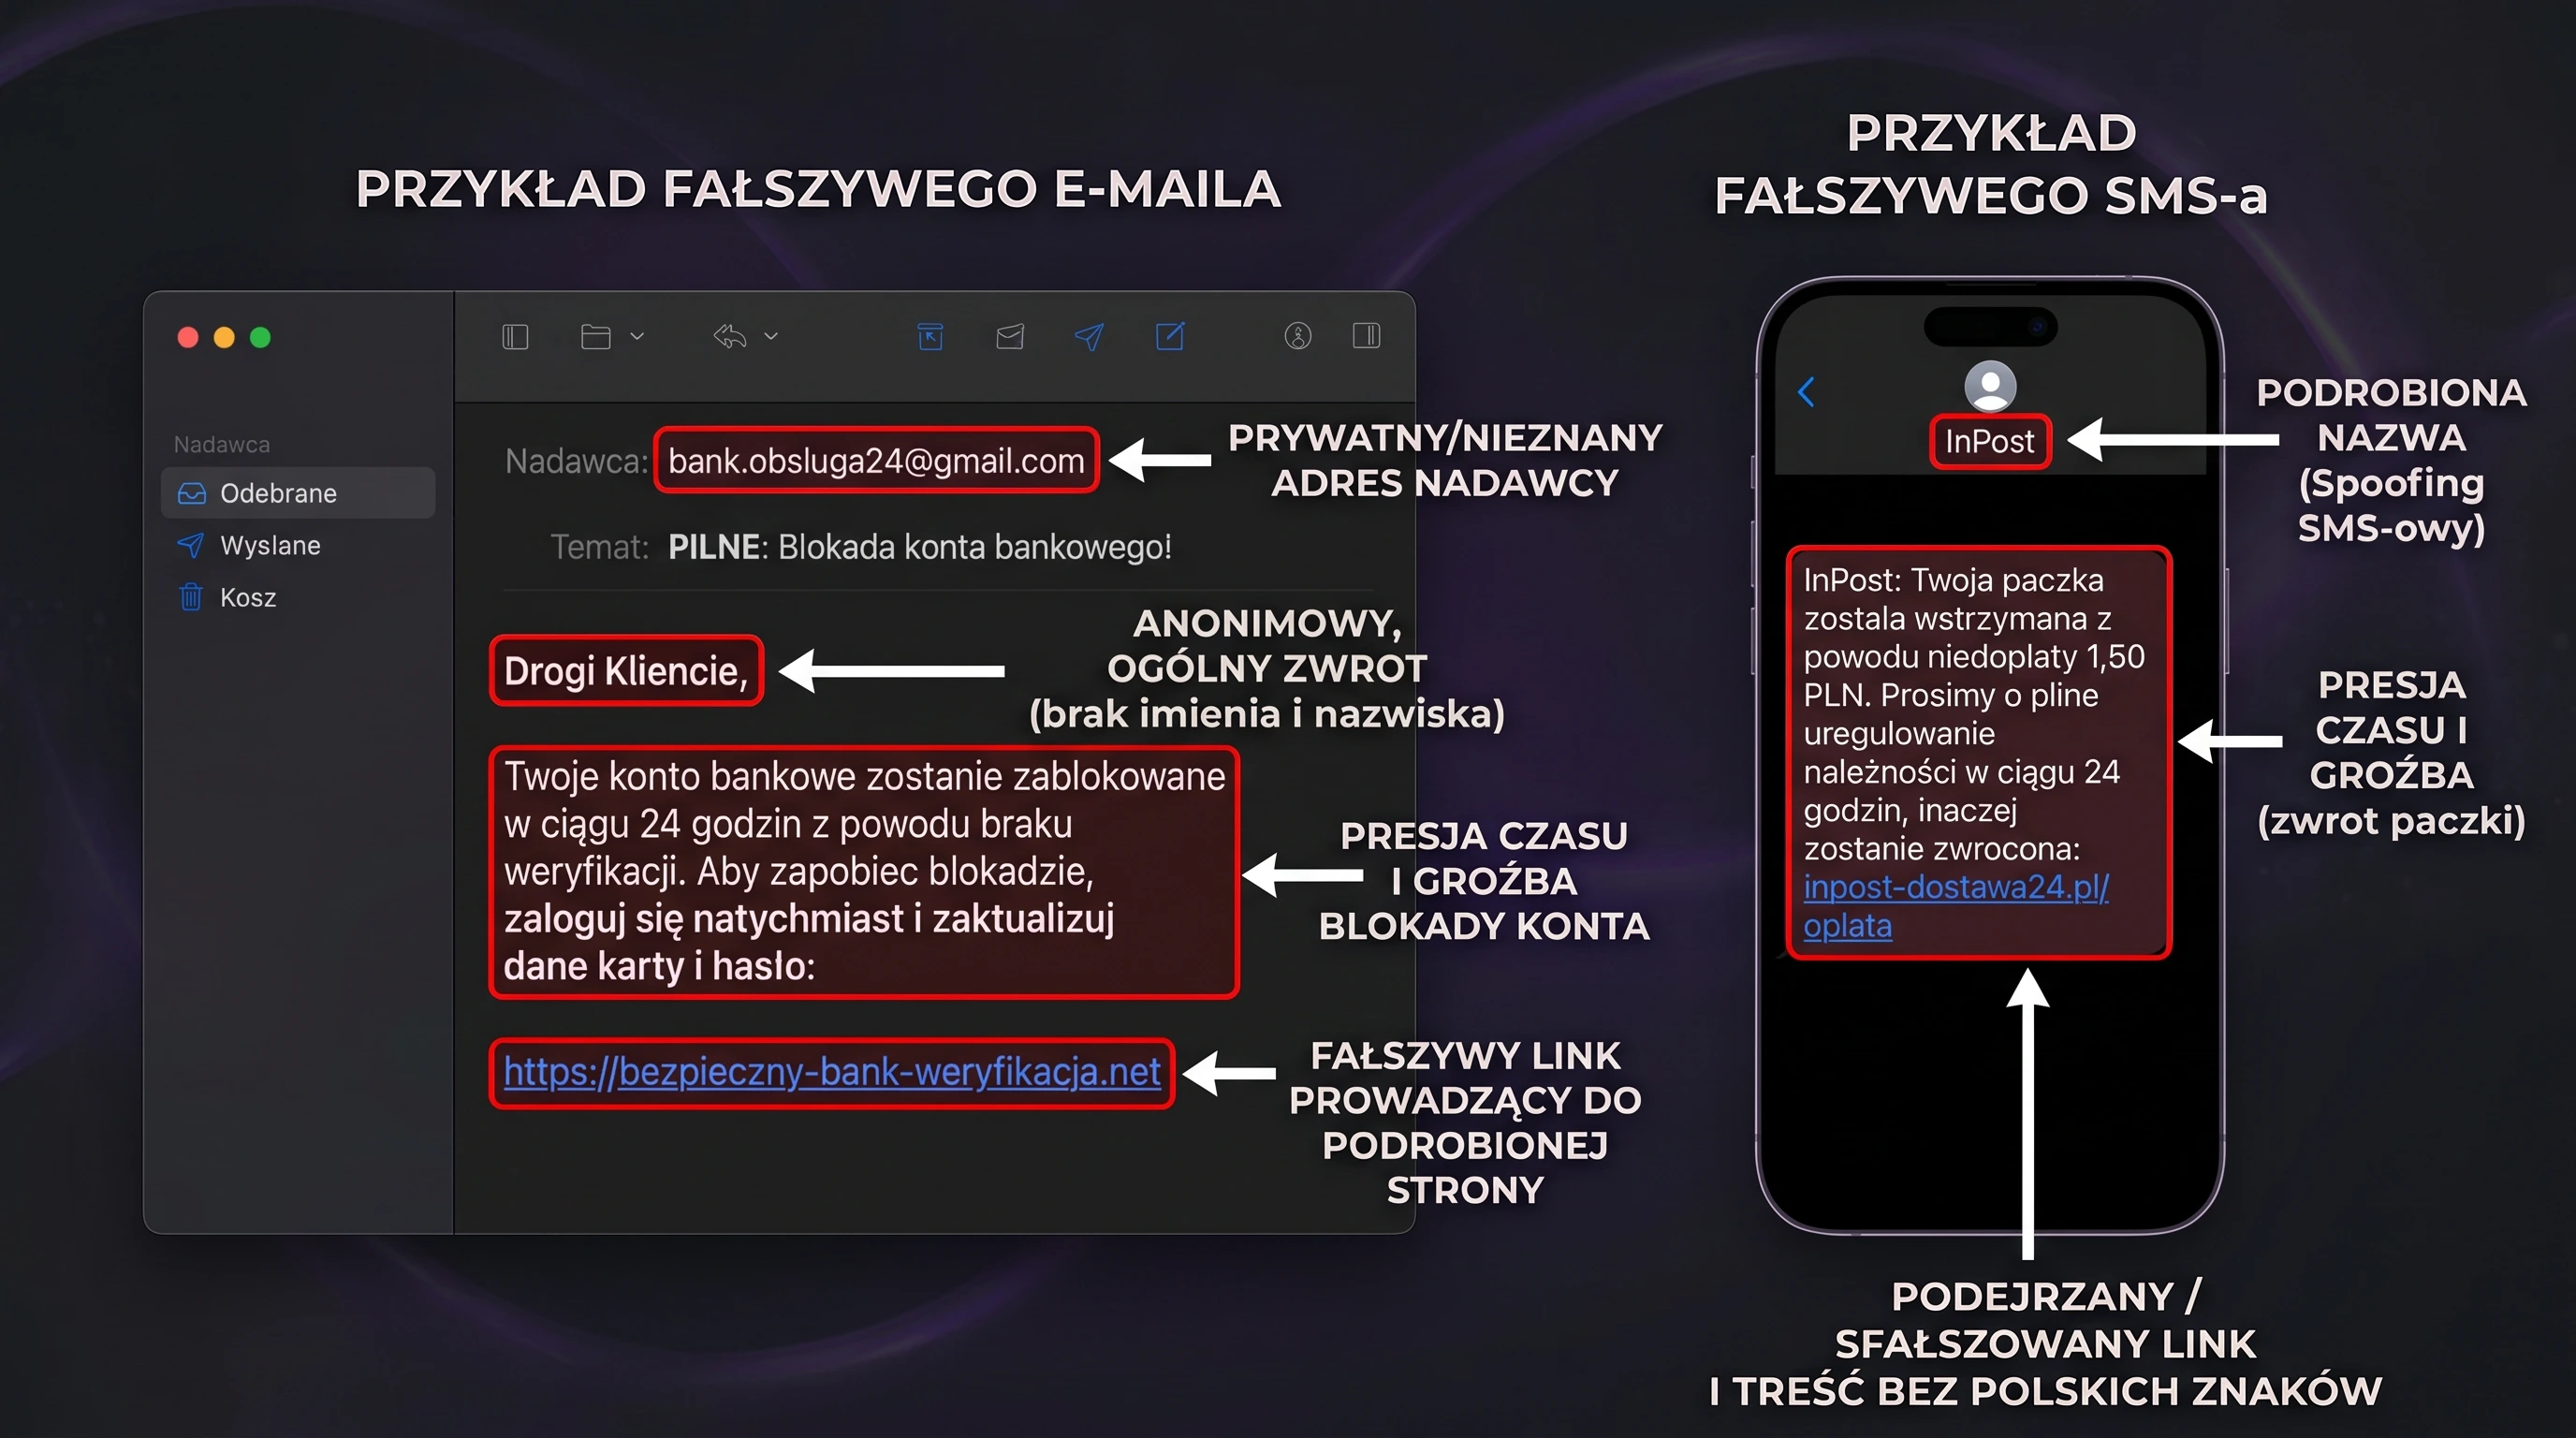
Według badania „Cyberbezpieczny Portfel 2026” Warszawskiego Instytutu Bankowości 53% badanych sprawdza adresy nadawców maili i SMS-ów, a 58% nie klika w linki od nieznanych nadawców. Haczyk tkwi w tym, że spoofing podrabia właśnie nadawcę. Gdy „bank” pisze z adresu bank.obsluga24@gmail.com, sprawdzenie nadawcy wystarczy. Przy SMS-ie z podrobioną nazwą „InPost” już niekoniecznie.
Dlatego oprócz nadawcy patrz na to, czego wiadomość od Ciebie wymaga. Gov.pl wymienia kilka sygnałów:
- Presja czasu i groźba, np. „wyślij dane w ciągu 24 godzin, inaczej konto zostanie zablokowane”,
- prośba o dane osobowe, hasło albo dane karty przesłana mailem lub SMS-em,
- oferta zbyt dobra, żeby była prawdziwa,
- link skrócony albo prowadzący pod adres podobny do prawdziwego,
- zwrot „Drogi Kliencie” zamiast imienia i nazwiska,
- nietypowa prośba od znajomego, bo konta w mediach społecznościowych bywają przejmowane.
Błędy językowe i brak polskich znaków też bywają sygnałem, ale poprawna polszczyzna niczego nie dowodzi. Jak ostrzega Erste Bank, rozwój sztucznej inteligencji sprawił, że przestępcy tworzą coraz bardziej dopracowane treści. Literówka przestała być pewnym znakiem rozpoznawczym oszusta.
Zanim otworzysz link na komputerze, najedź na niego kursorem i przeczytaj pełny adres, który zwykle pojawi się w lewym dolnym rogu okna przeglądarki. Na telefonie bezpieczniej nie klikać w niego wcale, wpisz adres firmy w przeglądarce ręcznie albo zaloguj się przez jej aplikację.
Zanim zareagujesz, zadaj sobie trzy pytania:
- Czy ta wiadomość wymaga ode mnie działania natychmiast?
- Czy prosi o dane, których nadawca nie powinien potrzebować albo powinien już mieć?
- Czy mogę to sprawdzić innym kanałem, np. w aplikacji banku albo dzwoniąc na numer z oficjalnej strony?
Jeśli odpowiadasz za bezpieczeństwo w firmie, zwróć też uwagę na sam język ostrzeżeń. Według raportu ESET i DAGMA Bezpieczeństwo IT „Cyberportret polskiego biznesu” pojęcie phishingu zna 57% pracowników polskich firm. Pozostali potrafią wyczuć fałszywego maila, ale komunikat „uwaga, phishing” z działu IT może nic im nie powiedzieć. Konkretny przykład wiadomości zadziała znacznie lepiej niż sam żargon.
Co zrobić z podejrzaną wiadomością?
Zgłoś ją. Na podstawie takich sygnałów CERT Polska tworzy wzorce SMS-ów i wpisuje fałszywe strony na Listę Ostrzeżeń, co pozwala operatorom blokować do nich dostęp. W 2025 roku mechanizm ten zatrzymał 140 mln prób wejścia na niebezpieczne witryny.
Jak zgłosić:
- SMS
Przekaż go na bezpłatny numer 8080. Przytrzymaj palec na wiadomości i wybierz opcję przekazania dalej (jej nazwa zależy od telefonu). CERT Polska prosi, żeby przekazać całą wiadomość w oryginalnej formie, bez wycinania linku i bez zrzutów ekranu. - E-mail
Wypełnij formularz na incydent.cert.pl i dołącz podejrzaną wiadomość albo prześlij ją na cert@cert.pl. Potem oznacz ją w poczcie jako spam lub phishing. - Telefon z „banku”
Rozłącz się i zadzwoń do banku na numer z karty lub z oficjalnej strony. Nie przelewaj pieniędzy na „bezpieczne konto” i nie instaluj aplikacji, o które prosi rozmówca. Policja przypomina, że bank nigdy nie poprosi o przelew na inne konto.
Samo otwarcie wiadomości zwykle nie wyrządza szkody. Groźniejsze jest kliknięcie linku, otwarcie załącznika albo podanie danych na fałszywej stronie. Jeśli do tego doszło, liczy się czas:
- Jeśli wyciekły dane karty albo logowania do banku, zadzwoń do banku i zastrzeż kartę. Zwykle możesz to zrobić także w aplikacji.
- Zmień hasła do kont, których dane mogły wyciec, zaczynając od poczty, i włącz logowanie dwuetapowe.
- Zrób zrzuty ekranu wiadomości i strony, na którą prowadził link. Przydadzą się jako dowód.
- Zgłoś sprawę do CERT Polska, a jeśli doszło do utraty pieniędzy, także na Policję lub do prokuratury.
- W firmie od razu daj znać osobie odpowiedzialnej za IT.
Jak chronić firmową domenę przed spoofingiem?
Do tej pory patrzyliśmy na oszustwa oczami odbiorcy. Jeśli jednak prowadzisz firmę, możesz też znaleźć się po drugiej stronie, jako marka, pod którą podszywają się przestępcy. Mail z Twoim adresem w polu „Od” to sytuacja, w której klienci mogą nie odróżnić podróbki od prawdziwej korespondencji. Faktura podpisana Twoim nazwiskiem różni się od oryginału tylko jednym szczegółem: numerem konta.
Przed takim podszywaniem się ryzyko ograniczają trzy odpowiednio skonfigurowane wpisy w ustawieniach domeny:
-
- SPF to lista serwerów, które mogą wysyłać pocztę w imieniu Twojej domeny,
- DKIM to cyfrowy podpis, po którym serwer odbiorcy sprawdza, czy wiadomość pochodzi z Twojej domeny i czy nikt jej po drodze nie zmienił,
- DMARC to instrukcja dla serwera odbiorcy, co zrobić z mailem, który nie przeszedł tych testów: przepuścić go, wrzucić do spamu czy odrzucić. Pozwala też otrzymywać raporty o próbach wysyłki z Twojej domeny.
Czy ktoś może wysłać maila „od Twojej firmy”?
Pomoże temu zapobiec audyt bezpieczeństwa, który przeprowadzimy dla Twojej firmy. Sprawdzimy w nim konfigurację poczty (SPF, DKIM i DMARC) oraz reputację domeny, a na stronie: konta i ich uprawnienia, wtyczki i motywy.
Po audycie wskażemy, co poprawić najpierw, żeby utrudnić podszywanie się pod Twoją firmę i nie zablokować przy okazji własnej korespondencji.
Wiadomość wysłana
Świetnie, że do nas piszesz. Mamy Twoją wiadomość, teraz nasza kolej: przeanalizujemy ją i wrócimy z konkretami. W międzyczasie możesz nas lepiej poznać w social mediach.
Najczęstsze pytania
Czy SMS bez linku też można zgłosić na 8080?
Tak. CERT Polska przyjmuje również SMS-y bez linku, np. takie, które proszą o oddzwonienie albo odpowiedź. Przekazanie wiadomości na 8080 jest bezpłatne.
Czy bank może poprosić o przelew na „bezpieczne konto”?
Nie. Taki telefon to jeden z najczęstszych scenariuszy oszustwa ze spoofingiem numeru. Rozłącz się i zadzwoń do banku na numer z karty albo z oficjalnej strony.
Jak sprawdzić, czy mail od kontrahenta jest prawdziwy?
Najpewniejszy sposób to potwierdzenie sprawy innym kanałem. Zadzwoń do kontrahenta na numer, który znasz z wcześniejszej współpracy, zamiast na ten z podpisu w mailu. Szczególnie wtedy, gdy wiadomość dotyczy zmiany rachunku bankowego.
Czym vishing różni się od spoofingu?
Vishing to oszustwo prowadzone podczas rozmowy telefonicznej. Spoofing to technika sprawiająca, że takie połączenie wygląda, jakby dzwoniła instytucja budząca zaufanie, na przykład bank, urząd czy policja. Jedno nie wymaga drugiego: oszust może zadzwonić z nieznanego numeru, a spoofing bywa wykorzystywany także w mailach.
Komentarze (0)